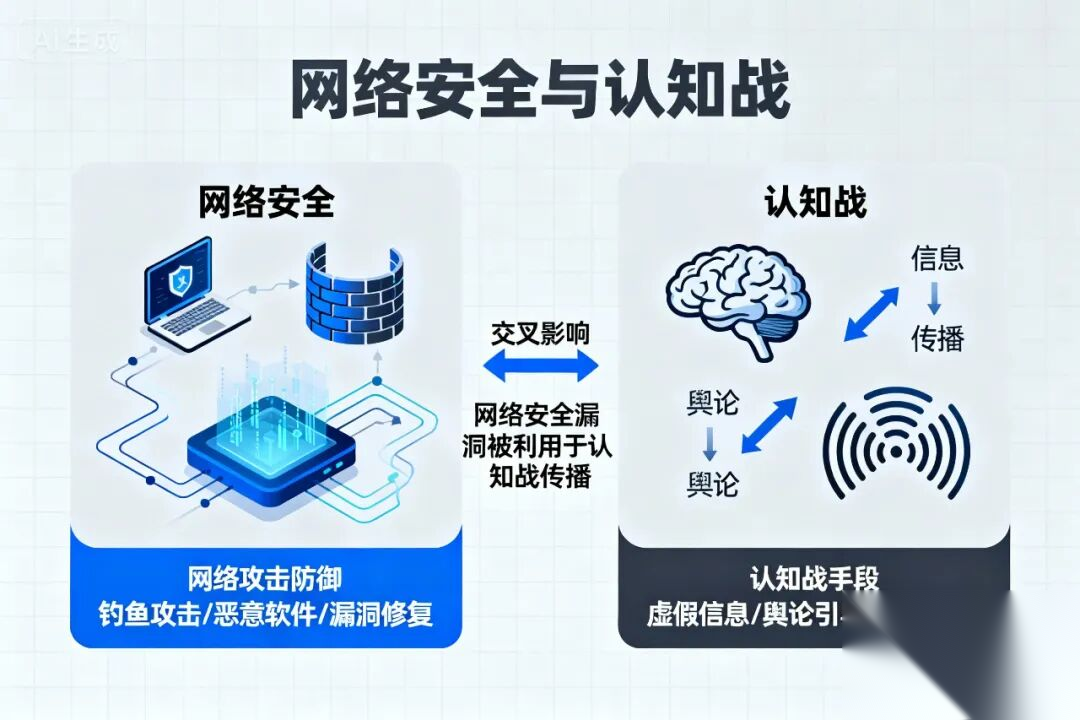
认知战利用了 21 世纪的技术进步来发展和改变人类的思维、反应和决策方式。几个阶段利用网络安全技术基础设施,特别是在内容创建、放大和传播的初始阶段。事实上,有证据表明,使用认知威胁作为煽动更广泛网络攻击的手段,反之亦然。乌克兰战争占观察到的认知事件的 60%,俄罗斯是其中的主要参与者。DISARM 框架概述了两国著名的战术、技术和程序 (TTP),即开发基于图像和视频的内容、冒充合法实体、贬低对手以及使用正式外交渠道。结合 DISARM 和 ATT&CK 框架可以加强威胁情报信息的分析和交换。
如何分析网络安全与认知战之间的关系,我们可以从乌克兰战争中吸取哪些教训?
尽管 DISARM 框架仍处于其制定的早期阶段,但它为在整个社区中就 FIMI 行为展开对话和理解提供了宝贵的一步。采用网络安全概念来快速建立认知领域的能力和弹性将是有益的。与此同时,对多学科劳动力(以及整个社会)进行针对认知战和网络攻击的综合场景的教育将有助于提高他们的复原力。
在不断发展的世界中迈出一步
尽管在2022年之前的15年里,全球的军事化程度持续下降,但世界并没有变得更加和平。根据 2022 年全球和平指数,70% 的国家报告说,过去 15 年来和平状况有所下降,话语、两极分化、社会分裂、暴力示威和冲突影响着全球社会。[1] 错误信息和虚假信息的盛行被认为是最重要的催化剂。两者的根本目标表面上植根于破坏群众对信息和政治进程的信任。错误信息和虚假信息也被视为在未来十年内可能构成比激烈冲突或大规模杀伤性武器更严重的威胁。与此同时,网络攻击在全球风险排名中一直位居前 10 大风险之列,其重大影响凸显了提高我们在全球范围内的准备水平的必要性。
根据 2022 年全球和平指数,70% 的国家报告说,过去 15 年来和平状况有所下降,话语、两极分化、社会分裂、暴力示威和冲突影响着全球社会。
关联概念
作为调查网络安全与认知战之间关系的第一步,考虑相关术语非常重要。由于相关威胁的动态性质,术语可能会根据来源或发布时间而有所不同。换句话说,以下术语,包括虚假信息和 FIMI(如下所述),在语义上并不相互排斥。这表明有必要通过采用跨学科方法和视角来审查这种重叠。同样重要的是要认识到,常规战争正在扩展到网络空间和信息空间,预计 FIMI 威胁将在这些领域发挥重要作用(例如,利用网络基础设施消除或歪曲有关伤亡或常规战争行动影响的信息)。

根据上述定义,错误信息和虚假信息之间存在许多相似之处,但 FIMI 和认知战之间也有许多相似之处。根据 1圣欧洲对外行动局 (EEAS) 关于外国信息纵和干扰威胁 (FIMI) 的报告和 EEAS 战略通信 (STRATCOM) 活动报告中,错误信息和虚假信息都被定义为虚假内容,但虚假信息的区别在于故意创建和共享虚假信息。同一份报告介绍了 FIMI 威胁,其特点是故意性质和协调方式,并且还具有与认知战相同的行为者、意图和特征。[3], [4] 北约科学技术组织 (STO) 人为因素和医学 (HFM) 探索小组 (ET) 356 更深入地描述了认知战 (CogWar),并强调了其对人为因素和技术的依赖,例如 ICT、人工智能、神经科学、生物技术和人类增强。
Seumas Miller 教授还认识到,认知战的重点是改变目标人群的思维方式,从而改变它的行为方式,通过将公众舆论武器化来影响公共和政府政策并破坏公共机构的稳定。此外,他还确定了心理作战(PSYOP)和信息战中网络战的起源,并指出其严重依赖新的ICT技术、社交媒体平台、网络技术(例如机器人),尤其是人工智能。他还指出虚假信息和复杂的心理纵技术是认知战的关键特征。
认知战的重点是改变目标人群的思维方式,从而改变目标人群的行为方式,将公众舆论武器化,影响公共和政府政策,破坏公共机构的稳定。
网络安全的定义也发生了变化,以反映其无处不在、普遍性和快速发展的性质。最新的 ISO/IEC TS 27100:2020 标准将其定义为“保护人民、社会、组织和国家免受网络风险。保护意味着将网络风险保持在可容忍的水平“。网络风险被定义为“不确定性对网络空间实体目标的影响,其中网络风险与威胁利用网络空间漏洞进而对网络空间实体造成损害的可能性有关”。反过来,网络空间被定义为“由网络、服务、系统、人员、流程、组织以及驻留在数字环境中或穿越数字环境的事物组成的相互关联的数字环境”。
用于代表和理解 FIMI 威胁的网络安全
FIMI 防御者社区内跨学科合作的一个例子是创建 DISARM(信息分析与风险管理)框架,旨在代表已知 FIMI 对抗行为的知识库和分类法,以及针对这些行为的防御。它的灵感来自 MITRE ATT&CK®,这是一个针对网络安全领域网络对手行为的精选知识库和模型。这两个框架都是开源的,旨在通过共享威胁情报数据、进行分析和协调有效行动来分别对抗网络和 FIMI 威胁。DISARM 红色框架代表事件创建者 FIMI 行为的战术、技术和程序 (TTP),而 DISARM 蓝色描述潜在的响应选项。
在研究乌克兰战争中的认知战行动时,人们可以确定 DISARM 框架可以揭示的许多 FIMI 威胁的例子。根据 1圣EEAS 关于 FIMI 威胁的报告,乌克兰战争占观察到的事件的 60%。在入侵的背景下,事件试图歪曲叙事并将责任推卸给乌克兰或欧盟等其他行为者。俄罗斯是主要行动者,利用了大量技术,其中最突出的技术由裁军框架概述如下:
● 开发基于图像和视频的内容(T0086、T0087)
● 冒充合法实体 (T0099)
● 降级对手 (T0066)
● 使用正式外交渠道(T0110)
捏造图像和视频内容的发展被用来歪曲事实,重新定义事件,降低对手的形象或行动能力,并诋毁可靠来源。为了覆盖更广泛的受众,内容被翻译成多种语言。观察到的事件至少涉及 30 种语言,其中 16 种是基于欧盟的。正式的外交渠道被用来传递内容,通过重新构建事件背景来歪曲事实,并贬低对手。然后,通过跨多个群体和平台交叉发布来放大和分发捏造的内容,将其传播到目标受众之间的新社区或新的目标受众。
俄罗斯在乌克兰的认知战行动显然旨在:
● 驳回指控:例如,声称基辅发动布查大屠杀以抹黑俄罗斯军队。
● 歪曲叙述并扭曲框架:例如,据称在乌克兰发现美国生物实验室以证明“特别军事行动”的合理性。
● 通过“替罪羊”来分散注意力并将责任推卸给不同的行为者或叙事:例如,声称西方妖魔化弗拉基米尔·普京并阻碍谈判。
● 威胁和恐吓对手的沮丧:例如,恐吓俄罗斯的政治对手。
● 分裂以制造冲突并扩大社区内部的分歧:例如,散布乌克兰法院下令拆除东正教教堂的骗局。
根据欧洲经济区关于 FIMI 威胁的报告,乌克兰战争还提供了俄罗斯和中华人民共和国 (PRC) 之间结盟和支持的证据,一些内容(例如据称美国在乌克兰的军事生物实验室)被媒体和官方社交媒体渠道放大。也有为受制裁的俄罗斯媒体机构提供平台的例子。[13]。
FIMI 威胁利用网络安全技术基础设施,特别是在内容创建、放大和传播的初始阶段。事实上,特定的网络攻击可以被视为 FIMI 事件的前兆,反之亦然,这进一步支持了结合使用 DISARM 和 ATT&CK 框架的理由。例如,网络攻击可用于获取信息,这些信息后来可能成为信息运营中虚假内容创建的基础。同样,窃取选民登记数据可以支持和发展特定的叙述,而获取个人电子邮件地址可用于传播内容。可能会创建虚假帐户,破坏现有帐户以建立合法性,并入侵网站以显示虚假内容。
最后,一个例子表明 FIMI 事件是网络攻击的前兆,即 2022 年 3 月至 10 月的事件,黑客组织经常通过 Telegram 发布内容,并由俄罗斯国家控制的媒体系统地放大,以加密货币激励任何针对西方人的网络攻击,这些攻击在乌克兰入侵问题上“撒谎”。
考虑 FIMI 威胁可能对网络安全领域产生的影响也很重要。由于深度伪造和“虚假信息雇佣”服务的出现可能导致新颖、高度复杂和成功的冒充攻击和欺骗技术,了解 FIMI 的对抗行为也将有助于增强我们抵御这些行为的能力并维持我们的安全态势。
尽管 DISARM 框架仍处于其制定的早期阶段,但它标志着在促进整个社区就 FIMI 行为进行对话和理解方面迈出了宝贵的一步。它为提高 FIMI 威胁的分析成熟度和标准化威胁情报信息交换铺平了道路。此外,它还举例说明了在认知战领域采用网络安全概念的好处,表明网络安全有助于快速建立认知领域的能力和弹性。
应对认知威胁的想法
西方社区对认知威胁的准备水平正在不断提高,威胁情报社区正在监测、分析和准备针对此类普遍威胁的防御措施。拥有适当的基础设施来检测、建模、研究和传达认知威胁的演变是制定有效防御战略的关键。认知战和网络安全之间的紧密联系和关系可能非常有益。
西方社区对认知威胁的准备水平正在不断提高,威胁情报社区正在监测、分析和准备针对此类普遍威胁的防御措施。
然而,仅靠技术是不够的;教育、模拟和游戏化学习可能有助于支持提高认识和信息素养运动,最终旨在提高多学科劳动力抵御认知战和网络攻击综合场景的复原力。认识到积极安全对于支持从意识向安全文化的过渡的重要性,在这种文化中,安全行为被整合并成为默认选项,将是关键。